Ransomware: van kleine ergernis tot professioneel businessmodel
Ransomware staat op dit moment erg in de belangstelling. En met reden. Het is in de laatste tijd uitgegroeid van een enkele hacker die het leven van een individu lastig maakte tot een geöliede machine van professionele criminelen die wereldwijd bedrijven en organisaties weet plat te leggen. En sinds we meer zijn gaan thuiswerken, zijn de cyberaanvallen enorm toegenomen. Toch zien we nog iedere dag organisaties waar dit gevaar niet serieus wordt genomen.
Er zijn twee redenen waarom ransomware zo’n aandacht krijgt:
- Een aanval is meestal erg zichtbaar voor het publiek,
- het is een erg lucratieve vorm van cybermisdaad die veel geld opbrengt.
Ransomware vormt op dit moment de grootste bedreiging op cybergebied. Het heeft ingrijpende, en opmerkelijke, effecten op bedrijven en instellingen in Nederland en daarbuiten. Zo kennen we alleen al in de laatste maanden deze inmiddels beruchte voorbeelden:
- (oktober-december 2020) Universiteit van Maastricht. Hackers kwamen binnen door het sturen van een phishing mail. Nadat medewerkers daarop klikten, zaten criminelen ruim twee maanden in het netwerk van de universiteit, om daarna toe te slaan. Omdat de beveiliging niet op orde was, kregen hackers toegang tot een steeds groter deel van het netwerk, en legden op 23 december alle 267 servers van de universiteit plat. Na het betalen van bijna twee ton aan losgeld, werden de servers weer vrijgegeven.
- (december 2020) Hack van het netwerk van gemeente Hof van Twente, waardoor vrijwel de gehele gemeente plat kwam te liggen. Hackers konden via een kinderlijk eenvoudig wachtwoord overal bij, ook bij de back ups. Data werden vernield, gewist, versleuteld en gestolen.
- (maart 2021) Hackers kregen toegang tot bestanden van Shell die via een onbeveiligde file transfer werden verstuurd. Persoonlijke data en gevoelige informatie over het bedrijf en een aantal belanghebbenden lag op straat, waaronder de visas en paspoorten van een aantal werknemers. Een deel van deze gegevens werd gepubliceerd op een website.
- (april 2021) Geen kaas meer bij de Albert Heijn. In de nacht van 4 op 5 april werd Bakker Logistiek gehackt. Hierdoor kwam de levering vanuit magazijnen in Zeewolde, Tilburg en Heerenveen stil te liggen. Orders werden niet meer ontvangen en men wist niet meer waar in de magazijnen de producten stonden. Ook planning en levering viel helemaal stil. Het briefje op het koelvak in de AH werd groot nieuws.
- Het bekendste voorbeeld uit het buitenland is natuurlijk het noodgedwongen stilleggen van de Colonial Pipeline in Amerika in april 2021. Dit is de grootste leiding in de USA en vervoert zo’n 45% van de brandstofvoorziening in het zuidoosten en oosten van de Verenigde Staten. De hackers uit het Oost-Europese hackerscollectief DarkSide ontvingen ongeveer 5 miljoen dollar. Toen ze waren uitbetaald gaven ze een decriptie-tool vrij waarmee het systeem weer kon worden hersteld. Maar de tool was zo traag dat het bedrijf uiteindelijk met eigen backups weer aan het werk kon.
Ransomeware
Ransomware is software die bestanden op een harde schijf versleutelt, waarbij de hacker pas na betaling van geld toegang tot de systemen wil geven. Vaak wordt geëist dat er betaald wordt in cryptovaluta. De criminelen verschaffen zich op verschillende manieren toegang tot de systemen. Meest gebruikt is een phishing e-mail die de malware installeert als een medewerker op een link klikt. Resultaat: al je data weg, geen archief meer, geen e-mail, geen klantenbestand, enz. De kosten daarvan zijn meestal veel groter dan het losgeld dat wordt geëist: gemiddeld ca. 1,8 miljoen euro bij de grotere bedrijven.
In het begin waren de hackers alleen maar op zoek naar kwetsbare en slecht beveiligde systemen. Ze pakten ze wat ze pakken konden en zagen wel wie er betaalde. Inmiddels is ransomware uitgegroeid tot een lucratief crimineel businessmodel. Professionele bendes richten zich doelbewust op grote organisaties. Ze zijn goed voorbereid en weten precies wie het doelwit is. Naast het platleggen van systemen gaan ze nu op zoek naar afgeschermde data die, als ze erin slagen toegang te krijgen, met terrabytes tegelijk worden binnengehaald. Bedrijfsgeheimen, gegevens van klanten, patiënten en medewerkers, financiële gegevens enz. Hoe gevoeliger hoe beter.
Wordt er niet op tijd uitbetaald, dan verschijnen delen van deze data op een wall of shame op het darkweb. Het duurt niet lang voordat deze schandpaal openbaar wordt gemaakt en in de kranten verschijnt. Voor de getroffen organisaties is de reputatieschade vaak enorm. Het is daarom niet vreemd dat de meesten geen andere keus hebben dan het losgeld te betalen.
Thuiswerken
Een factor die veel heeft bijgedragen aan de groei van ransomware, is het thuiswerken. Tijdens de Covid-periode hebben sommige organisaties 50%-100% van hun mensen thuis laten werken. Medewerkers die vanuit huis toegang hebben tot het bedrijfsnetwerk zorgen voor een extra kwetsbaarheid. Cyber-criminelen zijn massaal op deze kans gesprongen. Aanvallen worden nu ook via remote access uitgevoerd. Daarnaast werd de misleiding opgevoerd. Er was een explosieve groei in het aantal websites met woorden als covid en coronavirus in de domeinnaam. Door snel malafide websites in de lucht te gooien over onderwerpen waar mensen naar zochten, verleidden zij hen om ransomware te installeren door op een link te klikken.
Not in my backyard?
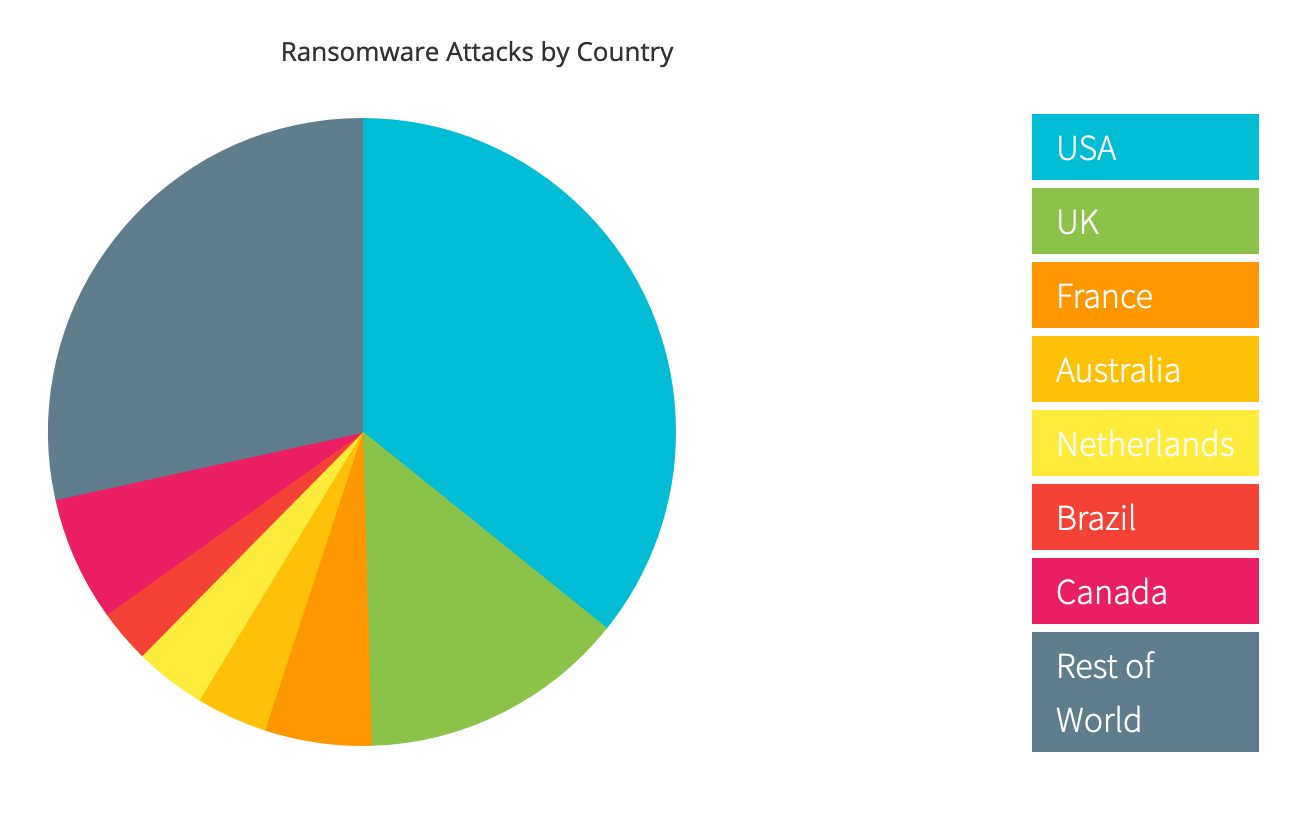
Voor velen lijkt de kans om gegijzeld te worden te verwaarlozen klein. Maar dat is een gevaarlijke misvatting, juist in ons land. In dit overzicht verdient Nederland een eigen plaats, naast de USA, Australië en Brazilië. (bron)
Een paar cijfers (bron):
- in 2020 had 51% van de bedrijven en organisaties te maken met een ransomware-aanval
- 26% hiervan betaalde een losgeld
- Het gemiddelde bedrag dat werd betaald was $180.000 voor grote bedrijven en $6.000 voor kleine
- De programma’s die nodig zijn om een ransomware-aanval uit te voeren kosten zo’n $50 op het darkweb
- Iedere 11 seconden wordt een nieuwe aanval gemeld
Hoewel iedere organisatie kwetsbaar is, worden de grotere vaker slachtoffer dan de kleine. Sectoren die vaak doelwit zijn, zijn (lokale) overheid, energie, infrastructuur, gezondheidszorg, zakelijke dienstverlening en onderwijs.
Maatregelen nemen
Als we ervan uitgaan dat de bekende zaken het topje van de ijsberg zijn, weten we dat ransomware veel meer voorkomt dan je denkt. IT-beslissers kunnen het zich niet veroorloven hier lichtzinnig mee om te gaan, zeker als je weet dat er krachtige beveiligingssoftware beschikbaar is.
Meer weten over hoe je je kunt weren tegen Ransomware? Neem contact op met één van onze account managers:
Vragen of meer weten?
Klaas Kauffeld: 06 27 54 27 40 | klaas.kauffeld@xixo.nl
Tonny Westbroek: 06 25 00 01 95 | tonny.westbroek@xixo.nl
Robbert Hoendervanger: 06 19 06 09 47 | robbert.hoendervanger@xixo.nl
Je kunt ook het algemene nummer bellen: 030 72 10 625.